
Материалы по тегу: защита предприятия
|
18.03.2025 [21:24], Андрей Крупин
Российская система контролируемого обмена файлами Filestone MFT получила крупное обновлениеКомпания «Центр бизнес-технологий» сообщила о выпуске новой версии программного решения Filestone MFT 2.3, предназначенного для защищённой передачи файлов, в том числе большого объёма, адресатам за пределами корпоративной сети. Созданный отечественными разработчиками продукт позволяет организовать безопасный канал отправки и приёма данных в изоляции от внешней информационной инфраструктуры предприятия. Filestone MFT поддерживает интеграцию со службами каталогов Active Directory/LDAP, включает различные средства мониторинга и контроля пересылаемых данных, работает в различных операционных системах и браузерах, умеет анализировать файлы на наличие вредоносного кода и может быть использован для повышения уровня безопасности чувствительной информации при передаче по незащищённым каналам связи и снижения рисков утечек данных. Решение зарегистрировано в реестре российского ПО и может применяться с целью импортозамещения зарубежных аналогов. 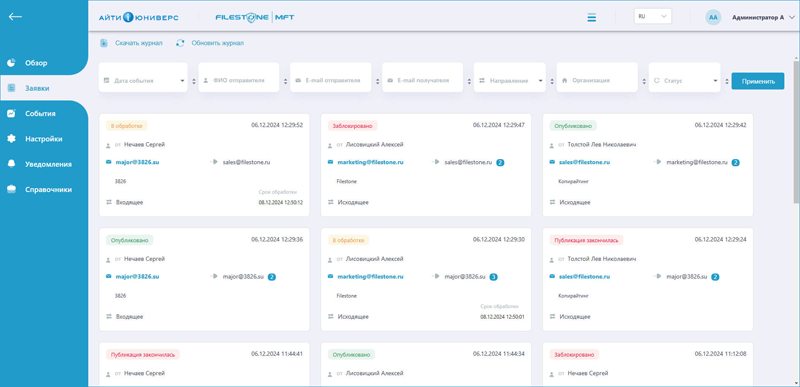
Пользовательский интерфейс Filestone (источник изображения: filestone.ru) В Filestone MFT версии 2.3 команда разработчиков продукта исправила десятки ошибок и уязвимостей, оптимизировала код и интерфейс, а также внедрила новые функции, такие как автоматическое формирование сопроводительных писем, подсказки в заполняемых пользователем полях, фильтрация таблиц и бесшовное применение глобальных настроек. Встроенная в программный комплекс система защиты Guardant теперь позволяет определять лицензионные версии ПО, оберегая от человеческой ошибки или подмены дистрибутива. Вместе с функциональными изменениями обновлённый релиз Filestone MFT принёс расширенный до нескольких месяцев период пилотного тестирования, упрощённое развёртывание, а также новые цены и два типа лицензий, предполагающих пользование продуктом в течение неограниченного срока либо в рамках годовой подписки.
10.02.2025 [13:16], Андрей Крупин
«Ростех» представил решение для защиты объектов КИИ от программ-шифровальщиковКомпания «РТ-Информационная безопасность» (дочерняя структура госкорпорации «Ростех») представила решение «Антишифр» для противодействия атакам программ-шифровальщиков, блокирующих доступ к данным и требующих выплаты определённой суммы киберпреступникам для возвращения доступа к ценной информации. Новая разработка включена в состав созданной компанией «РТ-Информационная безопасность» защитной платформы RT Protect EDR. Благодаря интеграции с ядром операционной системы Windows на уровне драйвера «Антишифр» позволяет осуществлять анализ всех выполняемых процессов в режиме реального времени и выполнять блокирование вредоносных операций на этапе попытки их исполнения программами-шифровальщиками. 
Источник изображения: «РТ-Информационная безопасность» / rt-ib.ru Новый модуль обеспечивает автоматическое принудительное завершение как отдельных вредоносных программ, функционирующих самостоятельно, так и групп приложений, работающих совместно. Кроме того, «Антишифр» проводит автоматическое сохранение важных файлов при попытке их модификации/удаления в локальное защищённое хранилище. Резервирование действует параллельно с другими защитными механизмами, благодаря чему можно восстановить важные файлы после отражения кибератаки. «Организации «Ростеха» задействованы в важнейших технологических проектах России. Практически все наши предприятия — объекты критической информационной инфраструктуры. Программы-шифровальщики представляют огромную опасность для таких компаний. Удачная кибератака может нанести удар не просто по бизнесу, принеся многомиллионные убытки, но даже по национальной безопасности. Статистика говорит, что большинство кибератак в РФ в настоящее время политически мотивированы. Их цель — не получение финансовой выгоды, например выкупа за похищенные данные, а шпионаж и диверсии. «Антишифр» усилит защиту отечественных предприятий от подобных действий», — прокомментировали выпуск нового решения в «Ростехе».
06.02.2025 [13:34], Андрей Крупин
Состоялся релиз Solar Space On‑Premise — комплексного решения для защиты веб-ресурсов крупного бизнесаКомпания «Солар» объявила о выпуске нового продукта Solar Space On‑Premise, предназначенного для защиты онлайн-ресурсов и веб-приложений крупных организаций от различных кибеугроз — DDoS-, брутфорс-атак, спам-заявок и других. Ключевыми составляющими Solar Space On‑Premise являются модули Web AntiDDoS, Web AntiBot и WAF Lite. Программный комплекс разворачивается в IT-инфраструктуре предприятия и обеспечивает фильтрацию сетевого трафика на уровне L7 с производительностью до 500 тысяч запросов в секунду на один сервер. Предусмотрены возможности настройки индивидуальных политик безопасности для каждого защищаемого веб-ресурса, балансировки трафика и интеграции с ситуационными ИБ-центрами SOC для создания единого контура информационной безопасности. 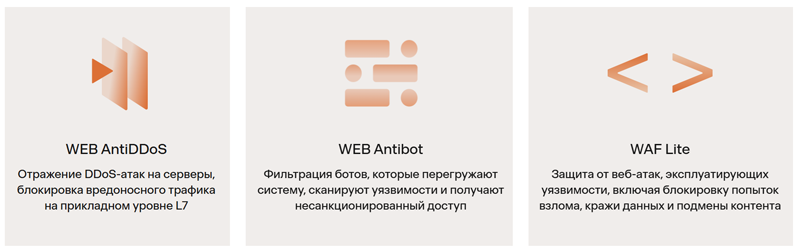
Состав решения Solar Space On‑Premise В числе прочих особенностей комплекса — микросервисная архитектура и поддержка технологий искусственного интеллекта, помогающих фильтровать вредоносный и паразитный трафик. Платформа Solar Space On‑Premise зарегистрирована в реестре отечественного софта и может использоваться в целях замещения зарубежных программных решений. На данный момент продукт проходит сертификацию по требованиям ФСТЭК России.
16.01.2025 [14:41], Андрей Крупин
Positive Technologies выпустила новую версию системы мониторинга безопасности промышленных инфраструктурКомпания Positive Technologies сообщила о выпуске новой версии программного комплекса PT Industrial Security Incident Manager (PT ISIM), предназначенного для контроля безопасности и мониторинга технологических сетей, IIoT-систем промышленных предприятий и объектов инженерной инфраструктуры. PT ISIM обеспечивает инвентаризацию технологической инфраструктуры и контроль изменений, выявляет аномалии и события безопасности в сетевом трафике, обнаруживает эксплуатацию уязвимостей, вредоносного ПО и другие техники злоумышленников. Также решение в автоматическом режиме распознаёт опасные технологические команды и помогает ИБ-персоналу соблюдать требования регулирующих организаций. 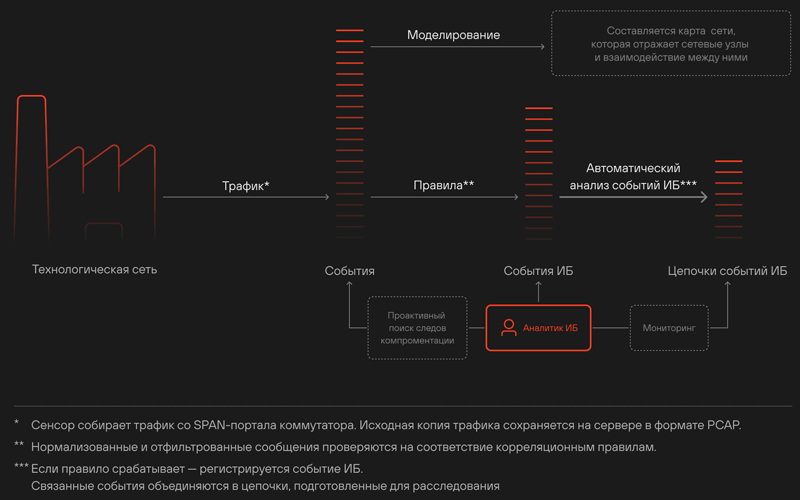
Схема работы PT ISIM (источник изображения: Positive Technologies) Обновлённый PT ISIM получил компонент PT ISIM Endpoint, выявляющий аномалии, нелегитимные операции и подозрительную активность на рабочих станциях и серверах SCADA. Компонент учитывает особенности работы систем промышленной автоматизации и содержит правила выявления киберугроз, специфичных для таких сетей. Ещё одно важное изменение в PT ISIM — новая карта сетевых взаимодействий, которая позволяет специалистам по ИБ ориентироваться в крупных распределённых промышленных инфраструктурах с десятками тысяч узлов. Дополнительно были расширены функции модуля, который контролирует технологические процессы. Появился также обновлённый стартовый дашборд: на нём теперь отображаются последние инциденты, уведомления о появлении новых узлов, неавторизованных соединений и сведения об инвентаризации компонентов технологической сети.
13.01.2025 [20:44], Андрей Крупин
SafeTech объявила о создании ST Crypt — новой компании на российском ИБ-рынкеРоссийская группа компаний SafeTech объявила о создании нового юридического лица в составе группы — ST Crypt, которое будет специализироваться на разработке и внедрении безопасных решений с использованием сертифицированных средств криптографической защиты информации. Команда ST Crypt сфокусируется на создании и внедрении корпоративных сервисов для функционирования и защиты цифровых услуг на базе электронной подписи, реализации мобильного документооборота и построении инфраструктуры открытых ключей (Public Key Infrastructure, PKI). 
Источник изображения: rawpixel.com / freepik.com Отечественный рынок информационной безопасности продолжает стабильно расти и по-прежнему остаётся одним из самых динамично развивающихся сегментов IT-отрасли. По предварительным оценкам TAdviser, в 2024 году объём российского рынка ИБ увеличился на 20-25 % и составил примерно 318-331 млрд рублей. Росту рынка во многом способствовали увеличение количества кибератак и бюджетов компаний на ИБ, ужесточение ответственности за утечки чувствительной информации, импортозамещение защитного ПО, регуляторные инициативы и реализуемые государством программы поддержки IT-отрасли. Ожидается, что в наступившем 2025 году динамика роста отечественной ИБ-отрасли будет на уровне 10 %. Серьёзное влияние на рынок окажут высокая ключевая ставка Центробанка и дополнительная налоговая нагрузка, которые вынудят организации сократить бюджеты на кибербезопасность. |
|

